
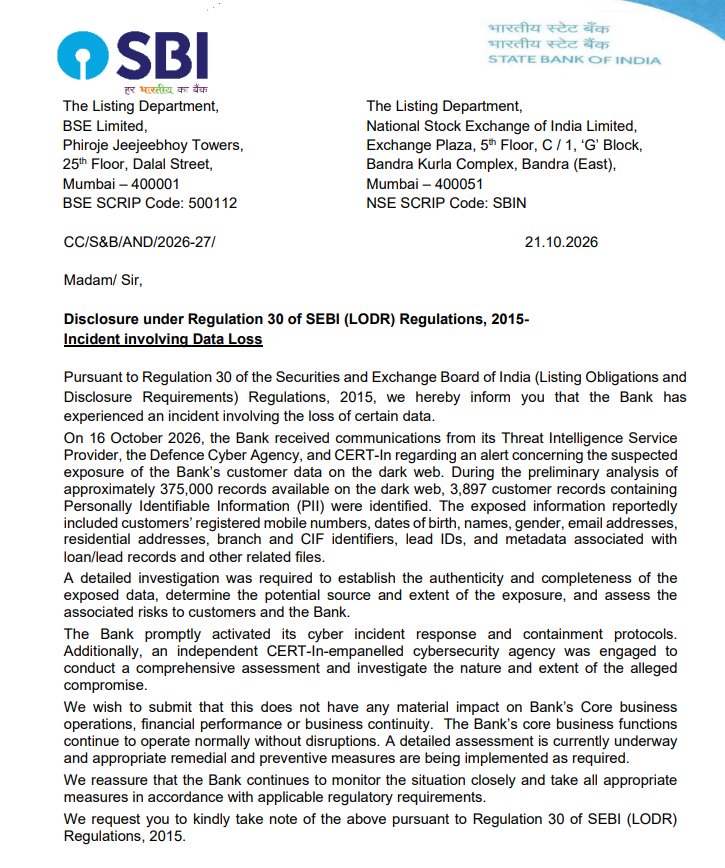
भारतीय स्टेट बैंक (एसबीआई) ने ग्राहकों के डेटा से जुड़ी सुरक्षा संबंधी घटना की जानकारी दी है। बैंक ने 21 अक्टूबर 2026 को शेयर बाजारों को भेजे खुलासे में बताया कि डार्क वेब पर उसके लगभग 3.75 लाख रिकॉर्ड उपलब्ध होने की सूचना मिली थी। प्रारंभिक विश्लेषण में इनमें से 3,897 ग्राहक रिकॉर्ड में व्यक्तिगत पहचान संबंधी जानकारी (पीआईआई) होने की बात सामने आई है।
भारतीय प्रतिभूति और विनिमय बोर्ड (सेबी) के सूचीबद्ध कंपनियों से संबंधित नियमों के तहत जारी सूचना के अनुसार, बैंक को 16 अक्टूबर 2026 को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, रक्षा साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (सीईआरटी-इन) से संभावित डेटा उजागर होने के संबंध में सूचनाएं मिली थीं।
बैंक के मुताबिक, उजागर हुए बताए गए डेटा में ग्राहकों के पंजीकृत मोबाइल नंबर, जन्मतिथि, नाम, लिंग, ईमेल पते, आवासीय पते, शाखा और ग्राहक पहचान संख्या (सीआईएफ), लीड आईडी तथा ऋण और लीड रिकॉर्ड से जुड़ा मेटाडेटा शामिल था।
जांच के लिए स्वतंत्र साइबर सुरक्षा एजेंसी नियुक्त
एसबीआई ने बताया कि डेटा की प्रामाणिकता, उसकी पूर्णता, संभावित स्रोत और डेटा उजागर होने की सीमा का पता लगाने के लिए विस्तृत जांच की आवश्यकता थी। बैंक ने साइबर घटना से निपटने और उसके प्रसार को रोकने के लिए निर्धारित प्रक्रियाएं सक्रिय कीं। इसके अतिरिक्त, व्यापक तकनीकी आकलन और जांच के लिए सीईआरटी-इन से संबद्ध एक स्वतंत्र साइबर सुरक्षा एजेंसी को नियुक्त किया गया।
बैंकिंग सेवाओं पर असर नहीं
बैंक ने अपने खुलासे में कहा कि इस घटना का उसके मुख्य बैंकिंग परिचालन, वित्तीय प्रदर्शन या कारोबारी निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। बैंक की सेवाएं सामान्य रूप से जारी हैं और ग्राहकों को मिलने वाली बैंकिंग सुविधाओं में किसी व्यवधान की सूचना नहीं दी गई है।
एसबीआई ने यह भी कहा कि स्थिति पर लगातार नजर रखी जा रही है और नियामकीय आवश्यकताओं के अनुरूप जरूरी सुधारात्मक तथा निवारक कदम उठाए जा रहे हैं।
